Jedno hasło do poczty, inne do banku, kolejne do zakupów i pracy zdalnej. Menedżer haseł pozwala przechowywać te dane w zaszyfrowanym sejfie, generować unikalne loginy i automatycznie uzupełniać formularze, ale jego wybór wymaga sprawdzenia kilku ważnych szczegółów. Wyjaśniam, jak działa takie narzędzie, kiedy rzeczywiście poprawia cyberbezpieczeństwo, ile może kosztować i jak wdrożyć je bez utraty dostępu do kont.
Najważniejsze zasady bezpiecznego zarządzania logowaniem
- Jedno silne hasło główne chroni cały zaszyfrowany sejf.
- Unikalne hasła dla każdej usługi ograniczają skutki pojedynczego wycieku.
- Uwierzytelnianie wieloskładnikowe powinno chronić także konto w aplikacji.
- Synchronizacja między urządzeniami zwiększa wygodę, ale wymaga zaufania do dostawcy.
- Klucze dostępu passkeys mogą stopniowo zastępować klasyczne hasła.
Jak działa cyfrowy sejf na dane logowania
Aplikacja przechowuje loginy, hasła, kody, notatki i czasem dane kart płatniczych w zaszyfrowanej bazie. Dostęp do niej otwiera hasło główne, kod PIN, biometria albo klucz sprzętowy. W praktyce zapamiętuję więc tylko jedną frazę, a pozostałe dane są tworzone i uzupełniane automatycznie.
Dobre narzędzie generuje długie, losowe hasła, na przykład 20 lub 24 znaki, i przypisuje je do konkretnych adresów internetowych. To ważna ochrona przed phishingiem, ponieważ poprawnie skonfigurowe automatyczne uzupełnianie nie powinno przekazać hasła fałszywej domenie. Nie traktuję tego jednak jako pełnej ochrony, gdy sam zatwierdzę podejrzane okno lub zainstaluję złośliwe rozszerzenie.
W modelu szyfrowania end-to-end dostawca nie powinien mieć dostępu do treści sejfu. Trzeba jednak odróżnić model bezpieczeństwa od marketingowej etykiety. Liczą się szczegóły szyfrowania, możliwość eksportu danych, audyty, historia incydentów i sposób odzyskiwania konta.
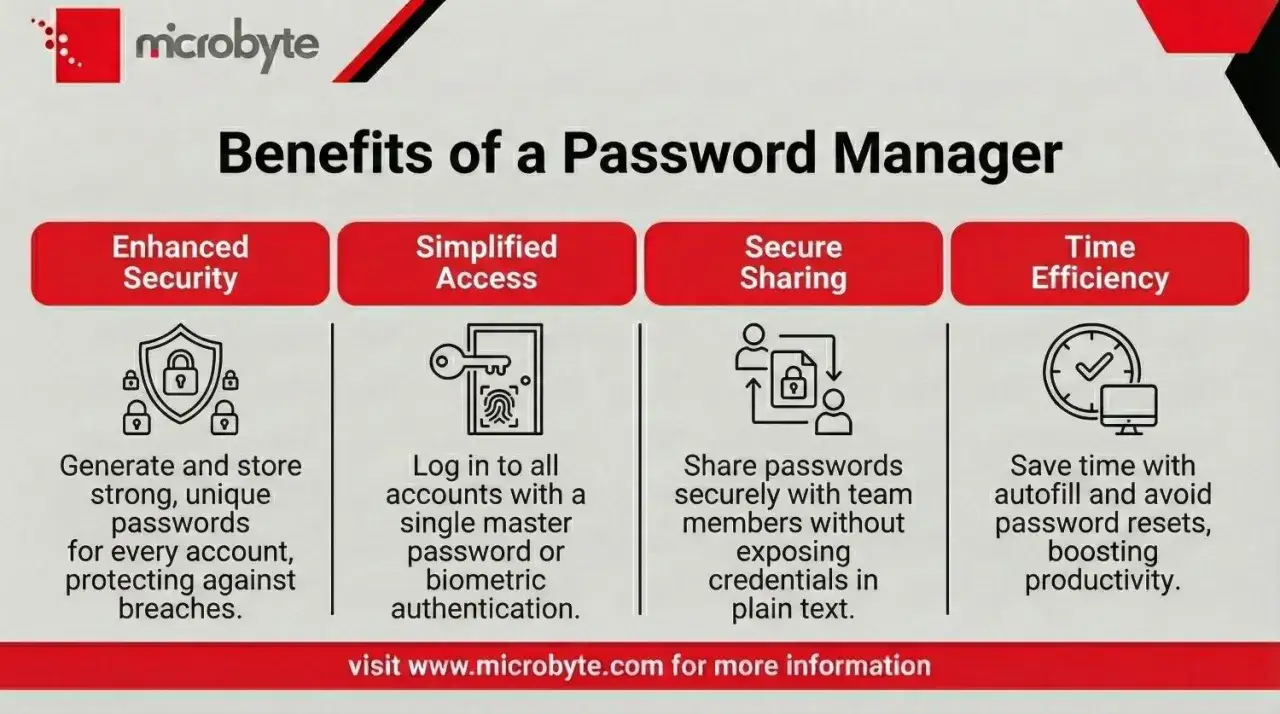
Największą korzyść daje nie samo przechowywanie haseł, lecz zmiana codziennego nawyku. Gdy aplikacja tworzy osobne dane dla każdego serwisu, wyciek hasła z jednego sklepu internetowego nie otwiera automatycznie poczty, banku ani konta w mediach społecznościowych.
Co powinno mieć dobre narzędzie
Przy wyborze patrzę najpierw na podstawowe funkcje, a dopiero później na wygląd aplikacji. Ładny interfejs jest przydatny, ale nie zrekompensuje braku dobrego szyfrowania, kopii zapasowej czy wygodnego dostępu awaryjnego.
| Funkcja | Dlaczego ma znaczenie | Na co uważać |
|---|---|---|
| Generator haseł | Tworzy losowe i unikalne kombinacje znaków lub passphrase. | Nie warto skracać haseł tylko dlatego, że dana strona ma przestarzałe ograniczenia. |
| Automatyczne uzupełnianie | Przyspiesza logowanie i zmniejsza ryzyko wpisania danych na fałszywej stronie. | Rozszerzenie przeglądarki powinno pochodzić z oficjalnego sklepu. |
| Synchronizacja | Pozwala korzystać z sejfu na komputerze, telefonie i tablecie. | Trzeba sprawdzić, czy dane są szyfrowane przed wysłaniem do chmury. |
| Raport bezpieczeństwa | Wykrywa hasła powtórzone, słabe i obecne w znanych wyciekach. | Raport nie zastępuje ręcznej zmiany najważniejszych haseł. |
| Eksport i import | Ułatwia zmianę dostawcy oraz odzyskanie danych. | Plik eksportu bywa niezaszyfrowany i po użyciu trzeba go bezpiecznie usunąć. |
| Passkeys | Pozwalają logować się kluczem kryptograficznym zamiast hasłem. | Obsługa zależy od serwisu, urządzenia i sposobu wykonania kopii. |
Sprawdzam również, czy aplikacja działa na systemach, których faktycznie używam. Dla jednej osoby wystarczy telefon i Chrome, ale przy pracy na Windowsie, macOS, Androidzie oraz iOS zgodność między platformami szybko staje się ważniejsza niż różnice w wyglądzie.
Istotne jest też uwierzytelnianie wieloskładnikowe konta. Sam sejf może być świetnie zaszyfrowany, ale jeśli konto u dostawcy chroni tylko krótkie hasło, cała konstrukcja ma słaby punkt. Najlepiej użyć aplikacji uwierzytelniającej, klucza FIDO2 albo passkey, a kody awaryjne przechować poza telefonem.
Chmura, przeglądarka czy sejf offline
Nie ma jednego najlepszego wariantu dla wszystkich. Ja dzielę rozwiązania na trzy grupy, bo każda odpowiada innemu poziomowi wygody, kontroli i odpowiedzialności za dane.
Usługi chmurowe
Synchronizują zaszyfrowany sejf między urządzeniami i zwykle oferują aplikacje mobilne, rozszerzenia przeglądarek, udostępnianie rodzinne oraz alerty o wyciekach. To najbardziej praktyczny wybór dla większości osób, pod warunkiem że konto ma mocne hasło główne i MFA.
Bezpłatne plany często wystarczają jednej osobie. Płatne warianty kosztują zwykle orientacyjnie 7-25 zł miesięcznie przy rozliczeniu rocznym, zależnie od dostawcy, kursu walut, podatków i promocji. W zamian można dostać udostępnianie sejfów, dostęp awaryjny, załączniki, monitoring wycieków lub obsługę kilku użytkowników.
Wbudowane rozwiązania systemowe
Sejf w przeglądarce albo systemie telefonu jest wygodny i dla wielu osób będzie dużym krokiem naprzód. Sprawdza się szczególnie wtedy, gdy ktoś korzysta niemal wyłącznie z jednego ekosystemu. Ograniczeniem może być trudniejszy eksport, słabsza obsługa nietypowych danych albo mniej rozbudowane funkcje dla rodziny i zespołu.
Przeczytaj również: Adware - jak rozpoznać i skutecznie usunąć uciążliwe reklamy?
Programy lokalne
Aplikacje takie jak KeePassXC przechowują bazę lokalnie, a użytkownik sam decyduje, gdzie umieścić plik i jak go synchronizować. To dobra opcja dla osób, które chcą ograniczyć zależność od dostawcy, lecz wymaga pilnowania kopii zapasowych, aktualizacji i synchronizacji.
Własna kontrola nie oznacza automatycznie większego bezpieczeństwa. Jeśli baza znajduje się tylko na jednym uszkodzonym laptopie, ryzyko utraty danych jest większe niż w usłudze z historią wersji i odzyskiwaniem dostępu. Przy wariancie offline przygotowałbym co najmniej dwie zaszyfrowane kopie w różnych miejscach.
Jak wdrożyć ochronę krok po kroku
Pierwsze uruchomienie nie powinno polegać na wrzuceniu wszystkich danych do aplikacji i zamknięciu tematu. Najlepiej potraktować je jak krótką migrację bezpieczeństwa.
- Wybierz dostawcę z aplikacjami na używane urządzenia, jasnym modelem szyfrowania i możliwością eksportu.
- Utwórz hasło główne jako długą, łatwą do zapamiętania frazę z kilku niepowiązanych słów. NASK zaleca hasła o długości co najmniej 14 znaków, a dłuższa passphrase daje większy margines bezpieczeństwa.
- Włącz MFA dla konta w usłudze i zachowaj kody odzyskiwania w bezpiecznym miejscu.
- Zaimportuj dane z przeglądarki lub starej aplikacji, po czym sprawdź, czy wszystkie wpisy mają poprawne adresy i loginy.
- Zmień najważniejsze hasła, zaczynając od poczty, banku, konta Apple lub Google oraz menedżera tożsamości.
- Wygeneruj nowe dane dla sklepów, portali społecznościowych i mniej istotnych serwisów.
- Usuń stare kopie z notatników, arkuszy kalkulacyjnych, wiadomości e-mail i plików pobranych z przeglądarki.
Nie muszę zmieniać 80 haseł w jeden wieczór. W praktyce skuteczniejszy jest plan obejmujący 5-10 kont tygodniowo, zaczynając od tych, które umożliwiają resetowanie innych dostępów. Najważniejsza jest poczta, bo przejęta skrzynka często otwiera drogę do kolejnych usług.
Przed usunięciem starej bazy wykonuję próbne logowanie na komputerze i telefonie. Sprawdzam także dostęp bez połączenia z internetem, działanie autouzupełniania i procedurę odzyskiwania. Taki test zajmuje kilkanaście minut, a może oszczędzić wiele godzin nerwów po utracie telefonu.
Najczęstsze błędy i realne ograniczenia
Największym błędem jest ustawienie tego samego hasła głównego co do poczty. To hasło powinno być unikalne i używane wyłącznie w jednym miejscu. Nie zapisuję go w zwykłej notatce w telefonie ani w wiadomości wysłanej samemu sobie.
Drugi problem to fałszywe poczucie, że aplikacja załatwia całe cyberbezpieczeństwo. Nie ochroni przed złośliwym oprogramowaniem, przejętym urządzeniem, wyłudzeniem kodu MFA przez telefon ani zatwierdzeniem logowania na fałszywej stronie. Aktualny system, blokada ekranu i ostrożność nadal mają znaczenie.
Nie przechowuję w jednym miejscu wszystkiego bez zastanowienia. Kody odzyskiwania, klucz sprzętowy i instrukcję dostępu awaryjnego można rozdzielić tak, aby utrata jednego urządzenia nie oznaczała utraty całej tożsamości cyfrowej.
Trzeba też rozsądnie podchodzić do współdzielenia. W rodzinie lub firmie lepiej udostępniać konkretny wpis albo osobny sejf niż wysyłać hasło komunikatorem. Po odejściu pracownika lub zmianie domowej konfiguracji należy cofnąć uprawnienia, a nie tylko zmienić nazwę folderu.
Coraz większą rolę odgrywają passkeys, czyli klucze dostępu oparte na kryptografii klucza publicznego. NCSC wskazuje, że tam, gdzie są dostępne i poprawnie wdrożone, mogą być co najmniej tak bezpieczne jak silne hasło połączone z uwierzytelnianiem dwuskładnikowym. Nie zastępują jeszcze całkowicie tradycyjnego sejfu, ponieważ wiele usług nadal wymaga haseł, kodów i danych odzyskiwania.
Co wybrać, gdy liczy się konkretny scenariusz
Dla początkującego użytkownika najlepsza będzie prosta usługa z darmowym planem, aplikacją na telefon i wygodnym generatorem. Nie ma sensu płacić za zaawansowane funkcje, jeśli potrzebuję tylko bezpiecznie przechowywać loginy i synchronizować je na dwóch urządzeniach.
Przy wielu urządzeniach i mieszanych systemach wybrałbym usługę chmurową z dobrym autouzupełnianiem oraz możliwością eksportu. Dla rodziny najważniejsze będą wspólne sejfy, osobne konta i dostęp awaryjny, a nie sama liczba dodatkowych funkcji.
Osoba nastawiona na prywatność może wybrać aplikację open source albo rozwiązanie lokalne, ale powinna zaakceptować większą odpowiedzialność za kopie zapasowe. W firmie dochodzą jeszcze role użytkowników, dzienniki aktywności, centralne odbieranie uprawnień i integracja z systemem tożsamości.
| Potrzeba | Najrozsądniejszy kierunek | Główny kompromis |
|---|---|---|
| Jedna osoba i kilka urządzeń | Darmowa usługa chmurowa | Zależność od dostawcy |
| Rodzina | Plan rodzinny z osobnymi sejfami | Stała opłata i konieczność zarządzania dostępem |
| Maksymalna kontrola nad plikiem | Lokalna baza offline | Samodzielne kopie zapasowe i synchronizacja |
| Mała firma | Plan zespołowy z rolami i audytem | Wyższy koszt oraz konfiguracja administracyjna |
Moja praktyczna zasada jest prosta. Lepiej wybrać dobre, wygodne narzędzie i używać go codziennie niż kupić rozwiązanie teoretycznie bardziej zaawansowane, które będzie omijane przez kopiowanie haseł do notatnika.
Największy efekt daje konsekwencja, nie sama aplikacja
Bezpieczne zarządzanie dostępem zaczyna się od unikalnych haseł, ale kończy dopiero na MFA, aktualnych urządzeniach, kopiach zapasowych i rozsądnym planie odzyskiwania konta. Sam sejf nie jest magiczną tarczą, lecz bardzo skutecznie usuwa jeden z najczęstszych problemów, czyli powtarzanie tych samych danych w wielu serwisach.
Jeśli mam zacząć od jednej czynności, wybieram zabezpieczenie poczty i konta głównego, ustawienie długiego hasła głównego oraz włączenie drugiego składnika logowania. Potem migrację można prowadzić stopniowo, bez chaosu i bez ryzyka, że pośpiech stworzy nową lukę.